
AWSで公開するWebサービスやAPIが増えるほど、DDoS攻撃(大量の通信を送りつけてサービスを止める攻撃)による停止や、想定外の費用増への不安は大きくなります。
「AWS Shield Standardは自動で適用されると聞くが、どこまで守られるのか」「Advancedを契約すべきか、社内にどう説明すればよいのか」と悩んでいる方も多いのではないでしょうか。
本記事では、AWS Shieldの役割、StandardとAdvancedの違い、保護範囲と制限事項、AWS WAFとの役割分担、導入判断のポイントまでをご紹介します。
テクノプロはAWSの構築から運用まで幅広く支援しています
まず結論|AWS Shieldとは?DDoS対策での役割
AWS Shieldは、AWS DDoS対策の中核を担うマネージドサービスです。無料のStandardは全利用者に自動で適用され、有料のAdvancedは、より高度な検知・対応と費用面の保護を加えます。本記事では、StandardとAdvancedの違いやAWS WAFとの役割分担を整理し、自社に必要なDDoS対策を判断するためのポイントを解説します。
DDoS攻撃の基本と、狙われやすい公開エンドポイント
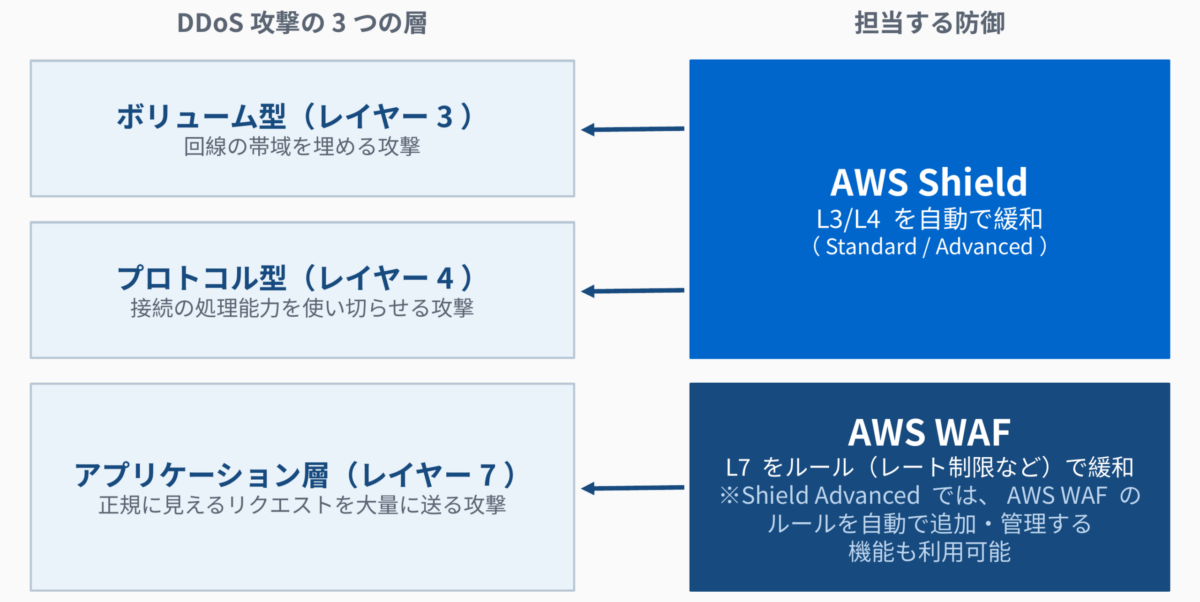
DDoS攻撃は、次の3種類に大別されます。狙われやすいのは、インターネットに公開されたWebサイト、API、DNS、ロードバランサーなどの入口です。
- ボリューム型(レイヤー3):回線の帯域を埋める攻撃
- プロトコル型(レイヤー4):接続の処理能力を使い切らせる攻撃
- アプリケーション層(レイヤー7):正規に見えるリクエストを大量に送る攻撃
AWS Shieldが担う範囲と責任共有モデルでの考え方
責任共有モデルでは、AWSがクラウド基盤の保護を担い、利用者は自社が構築するシステムの設計と設定を担います。Shieldの基盤側の自動防御は前者ですが、保護対象の選定や運用体制は利用者の責任です。Shieldを使うだけで安心とはならず、可用性の設計と合わせて考える必要があります。
AWS Shield StandardとAdvancedの違い
StandardとAdvancedの違いは、保護の深さ、可視化、サポート、費用の4点で整理できます。
AWS Shield Standardの特徴と、Advancedで追加される機能
Standardは、すべてのAWS利用者に追加料金なしで自動的に適用され、よくあるネットワーク層・トランスポート層のDDoS攻撃を自動で緩和します。設定や保護対象の選択は不要です。
Advancedは有料のサブスクリプションで、Standardの保護に加え、大規模で巧妙な攻撃への追加の検知・緩和、攻撃のほぼリアルタイムな可視化、AWS WAFとの連携が使えます。L7向けのマネージドルールグループが含まれ、条件を満たせばSRT(Shield Response Team:AWSのDDoS対応チーム)への相談や、DDoSによる費用増へのコスト保護も受けられます。
Standard/Advancedの比較表(保護範囲・可視化・サポート・コスト)
料金、保護、可視化、サポートの観点で、2つの違いを一覧にします。
| 項目 | Standard | Advanced |
| 料金 | 追加料金なし | 月額3,000米ドルから+データ転送量などに応じた使用料(1年間の契約が必要)。最新情報はAWS公式料金ページをご確認ください。 |
| 保護対象 | 自動(選択不要) | 対象リソースを選んで有効化 |
| 保護範囲 | 一般的なL3/L4攻撃を自動緩和 | 大規模・巧妙な攻撃への追加緩和、L7向けルールの利用 |
| 可視化 | 基本的な確認のみ | 攻撃のほぼリアルタイムな可視化 |
| サポート | なし | SRTに相談可(ビジネス以上のサポートが必要) |
| 費用面の保護 | なし | DDoSコスト保護あり(保護対象への事前設定など、適用条件あり) |
※DDoSコスト保護を受けるには、Shield Advancedを契約し、対象リソースを事前に保護対象として登録しておく必要があります。また、1年間の契約を履行し、AWSが定めるDDoS耐性に関するベストプラクティスに沿って構成・運用していることなど、適用条件があります。L7の保護ではAWS WAFのWeb ACLや適切なルール設定も重要です。実際の適用可否は、攻撃発生後にAWSサポートへ確認・申請してください。
AWS Shieldで保護できる攻撃と保護対象
L3/L4・L7攻撃と、AWS Shield 保護範囲の境界
SYNフラッドやUDPフラッド、リフレクション攻撃といったL3/L4の攻撃は、StandardとAdvancedの両方が緩和の対象です。一方、HTTPフラッドなどのL7攻撃は、通常のリクエストに見えるため、AWS WAFのレート制限といったルールが前提になります。DNSクエリフラッドはAWS WAFでは防げないため、Amazon Route 53を利用し、AdvancedではRoute 53のホストゾーンを保護対象に指定して備えます。
Advancedでは、Shieldが攻撃を検知するとWAFのルールを自動で管理する「自動アプリケーション層DDoS緩和」も使えます(対象はCloudFrontとALBのみで、AWS WAF v2のWeb ACLが前提です)。
CloudFront・Route 53・ALB/NLB・Elastic IPなどの保護対象
Advancedで保護対象にできるのは、次のリソースです。EC2インスタンスとNLBは、保護したElastic IPを関連付けることで守れます。
- エッジ・DNS:Amazon CloudFront、Amazon Route 53のホストゾーン、AWS Global Accelerator
- ロードバランサー:Elastic Load Balancingのうち、Application Load Balancer(ALB)とClassic Load Balancer
- サーバー:Amazon EC2 Elastic IPアドレス
まず自社の公開入口を洗い出し、どこを保護対象にするか決めましょう。
AWS ShieldとAWS WAFの違い
ShieldはDDoS対策、WAFはWebリクエストの制御と、役割が異なります。
ShieldとWAFの役割分担、SQLインジェクションなどDDoS以外の攻撃への対応
AWS WAFは、HTTP/HTTPSリクエストの中身を見て、許可・拒否・回数制限を行うWebアプリケーションファイアウォールです。SQLインジェクションやXSS(クロスサイトスクリプティング)のような、脆弱性を狙う攻撃は、WAFのルールで防ぎます。
| 観点 | AWS Shield | AWS WAF |
| 主な役割 | DDoS攻撃の緩和 | Webリクエストの検査と制御 |
| 得意な攻撃 | ボリューム型・プロトコル型(L3/L4) | SQLインジェクション、XSS、HTTPフラッド(L7) |
| 設定 | Standardは自動、Advancedは保護対象を選択 | ルールを定義して保護対象に関連付け |
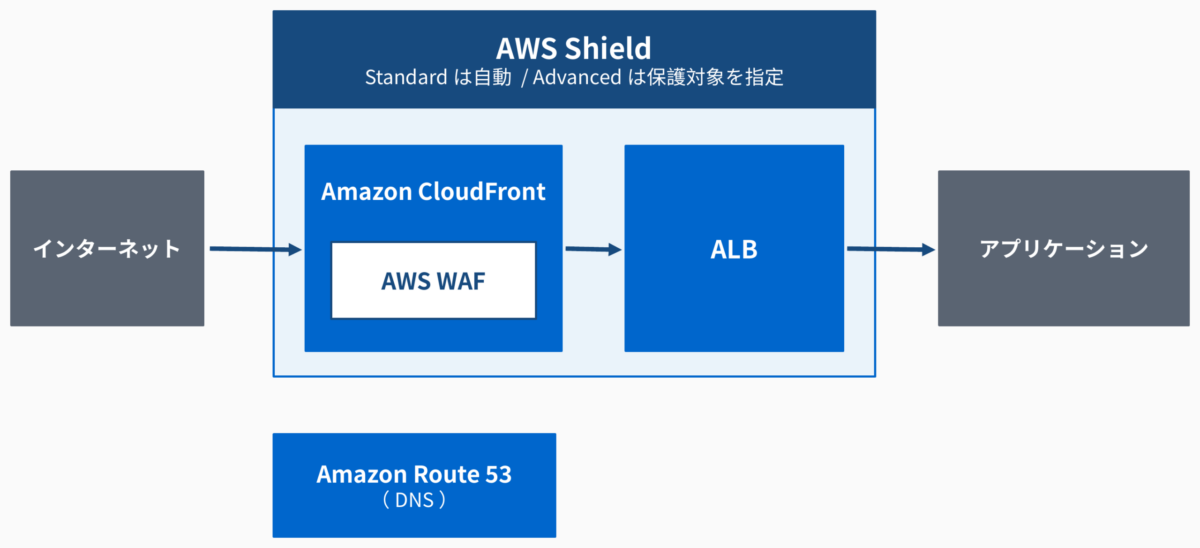
CloudFront+WAF+Shieldで多層防御を構成する
入口にCloudFrontを置き、WAFでL7のリクエストを制御し、Shieldでネットワーク層の攻撃を緩和する多層構成が基本です。CloudFrontは世界各地のエッジロケーションで通信を受けるため、攻撃がオリジン(元のサーバー)に届く前に分散・吸収しやすくなります。DNSはRoute 53で守ります。
AWS Shield 制限事項と注意点
DDoS以外の攻撃、オリジン露出、マルチ構成時の確認点
Shieldが対象とするのはDDoS攻撃です。脆弱性の悪用、認証の突破、ボットによる不正利用などは、WAFのルール、認証の強化、脆弱性管理といった別の対策が要ります。
また、CloudFrontやWAFを置いても、オリジンのIPアドレスやDNS名が知られて直接アクセスされると、前段の防御を回避されます。オリジンは、CloudFront経由の通信だけを許可するようセキュリティグループなどで制限しましょう。
Advancedの保護対象はAWSのリソースで、有効化はリソースごとに行います。複数リージョンでは入口ごとの有効化漏れを確認し、複数アカウントではAWS Firewall Managerでの一括管理も検討します。他クラウドやオンプレミスの入口はShieldの対象外のため、別の対策が必要です。
AWS Shield Advancedを検討すべきケース
Standardで足りるケースと、Advancedが必要になりやすいケース
Standardで足りやすいのは、停止しても事業への影響が小さいサイトや、検証環境、社内向けのシステムです。Advancedの検討を始める目安は、次のとおりです。
- 停止の影響が大きい:EC、会員向けサービス、決済、基幹APIなど
- 狙われやすい:攻撃を受けた経験がある、または狙われやすい業種
- 費用の急増が心配:攻撃時のスケールアウトによる費用増を抑えたい
- 専門家の支援が欲しい:攻撃の最中にSRTへ相談できる体制を持ちたい
AWS Shield 料金・契約条件・コスト保護と、SRT活用の判断
Standardは追加料金なしで利用できます。Advancedは月額3,000米ドルからで、1年間の契約が必要です。月額料金に加え、CloudFront、ELB、EC2、AWS Global Acceleratorからのデータ転送量などに応じた使用料が発生します。料金体系や適用条件は変更される可能性があるため、導入時にはAWS公式料金ページで最新情報をご確認ください。
SRTは、攻撃の最中に緩和策の検討を支援するAWSの専門チームで、相談にはビジネスまたはエンタープライズのサポートプランが別途必要です。夜間・休日の対応体制が自社にない場合の選択肢ですが、自社の連絡体制の代わりにはなりません。
導入前に確認すべき構成・運用チェックリスト
導入前の確認事項は、次の4点です。順に見ていきましょう。
- 資産:保護したい入口と、許容できる停止時間
- 監視:Amazon CloudWatchのアラーム、WAFのログ
- 手順:Runbook(対応手順書)と連絡体制
- 構成:CloudFront、WAF、Route 53、ALB/NLB、オリジンの設定
保護したいアセットと許容停止時間、監視・ログ・アラートの整備
まず、保護したい入口(Webサイト、API、DNSなど)を洗い出し、停止を許容できる時間と事業への影響を整理します。次に、Amazon CloudWatchで通信量やリクエスト数のアラームを設定し、WAFのログを保存して、攻撃時に原因を追えるようにします。
DDoS発生時のRunbookと連絡体制、構成の確認
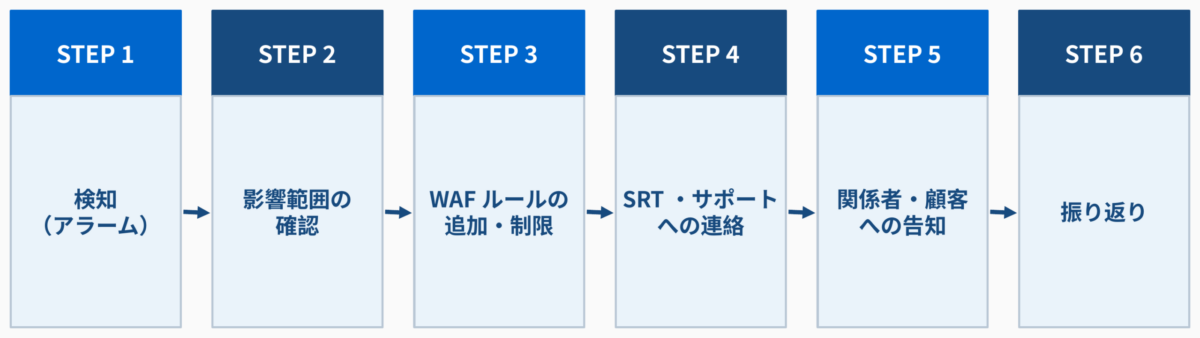
Runbookには、攻撃の判断基準、初動の担当者、連絡先(SRT、サポート、顧客への告知)、WAFのルール追加や一時的な制限の手順を定めます。構成面では、各サービスの設定漏れや、オリジンの公開範囲を点検します。インシデント対応は、定期的な訓練で実効性が高まります。
まとめ|AWS Shieldを活用した推奨アーキテクチャと優先施策
CloudFront+WAF+Shieldの基本構成と、まず実施すべき施策
基本構成は、CloudFrontを入口に、WAFでL7を制御し、Shieldで緩和する形です。ALBやNLBを使う場合は保護対象への設定とオリジンの制限を、API GatewayやRoute 53を使う場合はWAFのレート制御とDNSの保護を確認します。優先すべき施策は、次の順です。
- 洗い出し:公開入口と許容停止時間の整理
- WAF:レート制御などL7のルール整備
- 運用:監視とRunbookの整備
- 判断:Advancedの要否の検討
AWS Shieldは、StandardとAdvancedの違いと保護範囲を理解し、WAFや構成の工夫で補うことで、DDoS対策として機能します。
テクノプロは、AWSアドバンストティアサービスパートナーとして、AWS認定資格3,000件以上の保有実績を持つ技術者集団です。ご支援の形は、大きく3つからお選びいただけます。
・請負・準委任:チーム体制で、公開システムのDDoS対策の現状診断から保護対象の選定、監視・Runbookの整備までを一括してお引き受けします
・技術者派遣:AWSのセキュリティ設計・運用の経験を持つ技術者がプロジェクトに参画し、自社チームの一員としてDDoS対策の設計と運用定着を推進します
・技術者教育:AWSトレーニングパートナーとして、DDoS対策の設計と監視・初動対応を自社で担うための人材育成を支援します(年間1,000人の育成実績)
「Standardで足りるのか整理したい」「現状の構成の穴を診断してほしい」という段階でもご相談いただけます。
ぜひテクノプロまでお気軽にご相談ください。
監修者
テクノプロ・ホールディングス株式会社
チーフマネージャー
中島 健治
2001年入社
ITエンジニアとして25年のキャリアを持ち、チーフマネージャーとしてテクノプロ・エンジニアリング社にて金融・商社・製造業など多業界でのインフラ基盤構築に従事してきた。2008年から2024年まで、オンプレミス環境でのストレージ・サーバ統合基盤の設計・構築を手掛け、特に生成AI・データ利活用分野のソリューション開発実績が評価されている。現在は技術知見を活かしたマーケティング戦略を推進している。