
AWSで「通信できない」「想定外の外向き通信がないか確認したい」といった調査が発生しても、VPC内の通信の記録がなければ、原因の特定や監査への説明に時間がかかります。
「VPC フローログはどこで取得し、どこに保存すればよいのか」「ログは取っているが、読み方が分からず調査に活かせていない」と悩んでいる方も多いのではないでしょうか。
本記事では、VPC フローログの基本、ログの見方、出力先の選び方、通信トラブル調査と監査での活用、料金と保存期間の設計までをご紹介します。
テクノプロはAWSの構築から運用まで幅広く支援しています
まず結論|VPCフローログは目的別に出力先・保存期間・分析方法を決める
VPCフローログ(VPC Flow Logs)は、VPC内のネットワークインターフェイスを出入りするIP通信の情報を記録する機能で、通信の可視化に役立ちます。ただし、取得するだけでは活かせません。目的に合わせて、対象範囲、出力先、保存期間、分析方法を先に決めることが重要です。
導入前に決めるべき対象範囲・出力先・保管期間・運用体制
決めるべき項目は、次の4点です。以降の章で、選び方を順に解説します。
- 対象範囲:VPC、サブネット、ENIのどの単位で取得するか
- 出力先:CloudWatch Logs、Amazon S3、Amazon Data Firehoseのどれか
- 保管期間:監査や調査で、いつまで遡る必要があるか
- 運用体制:誰がログを見て、どのアラートに対応するか
VPCフローログとは何か
まず、VPCフローログで分かることと、分からないことを整理します。
取得できる情報・できない情報と、パケットキャプチャ・IDS/IPSとの違い
VPCフローログは、VPC、サブネット、ENI(Elastic Network Interface:仮想ネットワークカード)のいずれかを単位に有効化でき、VPCを選ぶと配下のすべてのENIが対象です。記録されるのは、IPアドレス、ポート、プロトコル、パケット数、許可・拒否の結果といった通信の属性で、通信の中身は含まれません。パケットキャプチャやIDS/IPSの代わりにはならず、通信経路の外で収集されるため、速度や遅延には影響しません。次のような通信は記録されません(主な例)。このほかの対象は、AWS公式ドキュメントの制限事項をご確認ください。
- DNS:Amazon DNSサーバーへの通信(独自DNSサーバー宛ては記録)
- メタデータ:インスタンスメタデータ(169.254.169.254)への通信
- DHCP:DHCPの通信
- ミラー:トラフィックミラーリングのミラー元の通信(ターゲット側は記録)
- タイムサービス:Amazon Time Sync Service(169.254.169.123)への通信
- VPCルーター:VPCルーターの予約IPアドレス宛ての通信
VPCフローログの見方
VPCフローログでは、一定の集約間隔内に発生した同一フローの通信情報が、1つのレコードとして記録されます。
標準フィールドとACCEPT/REJECT、traffic-pathと集計間隔の注意点
標準の形式では、次のフィールドを確認します。
| フィールド | 意味 | 調査での使い方 |
| srcaddr/dstaddr | 送信元・宛先のIPアドレス | 想定外の相手先の特定 |
| srcport/dstport | 送信元・宛先のポート | 接続先サービスの特定 |
| protocol | プロトコル番号 | TCP、UDP、ICMPの区別 |
| packets/bytes | パケット数・バイト数 | 通信量の大きい通信の把握 |
| start/end | 集計の開始・終了時刻 | 発生時刻の特定 |
| action | ACCEPT/REJECT | 許可・拒否の判定 |
| log-status | 記録の状態 | ログの欠落や無通信の確認 |
actionがACCEPTなら、Security GroupとNetwork ACLが許可した通信、REJECTなら、どちらかが拒否した通信です。作成時にログ形式を指定すれば、送信トラフィックの経路を示すtraffic-pathや、NAT Gatewayなどを挟んだ元のIPを示すpkt-srcaddrも記録できます。集計間隔は最大10分が既定(1分も選択可)で、配信はCloudWatch Logsで約5分、Amazon S3で約10分かかるため、即時の監視には向きません。log-statusのNODATA/SKIPDATAは、通信なし、一部レコードの欠落を示します。
出力先の選び方
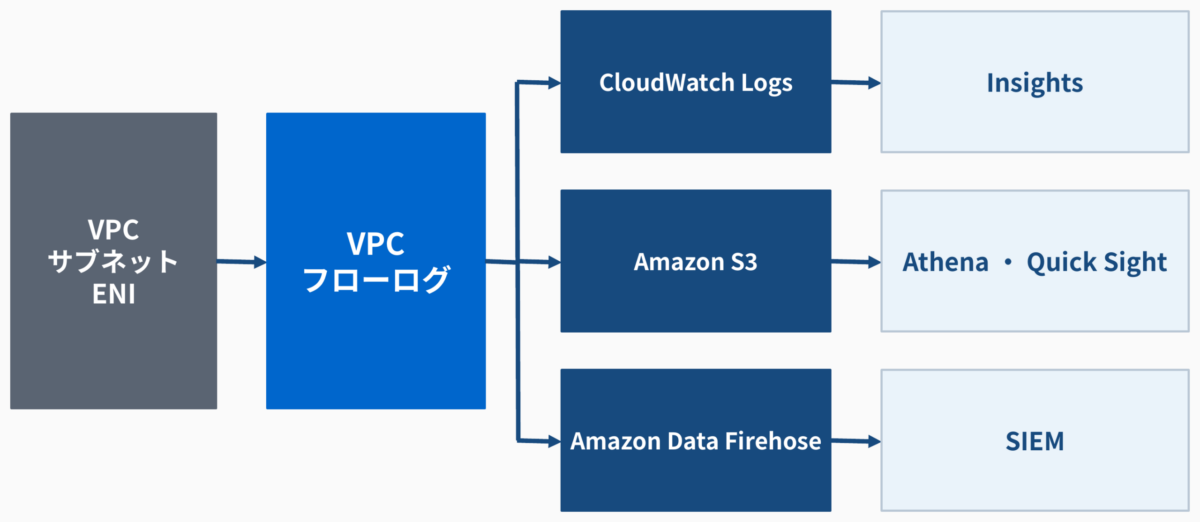
出力先は、CloudWatch Logs、Amazon S3、Amazon Data Firehoseの3つです。目的で選びます。
CloudWatch Logs・Amazon S3・Amazon Data Firehoseが向くケースと、分析連携の設計
即時の検索やアラートならCloudWatch Logs、長期保管と低コストの分析ならAmazon S3、他の基盤への転送ならAmazon Data Firehoseが向きます。
| 観点 | CloudWatch Logs | Amazon S3 | Amazon Data Firehose |
| 検索性 | CloudWatch Logs Insightsで即時に検索 | Athenaで検索 | 配信先の基盤で検索 |
| 長期保管 | 保持期間を設定 | 向く(階層化できる) | 配信先に依存 |
| アラート | メトリクスフィルターで可能 | 単独では不向き | 配信先に依存 |
分析を前提にするなら、S3にParquet形式(列指向の圧縮形式)でHive互換のパーティションを指定して保存すると、Athenaのスキャン量を抑えられます。AWS Glueでテーブルを管理してAmazon Quick Sight(旧Amazon QuickSight)で可視化し、SIEMやAmazon OpenSearch Serviceへは、Amazon Data Firehose経由で配信します。
通信トラブル調査での活用方法
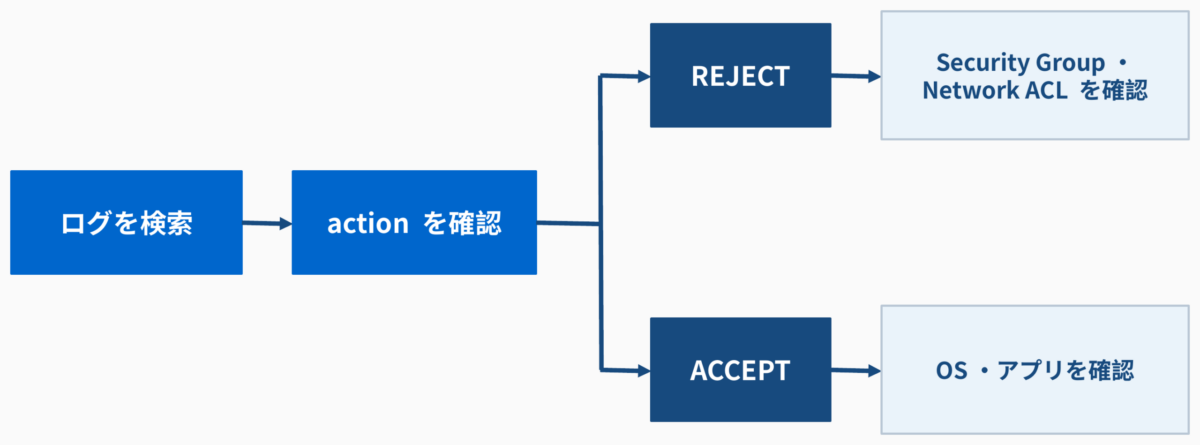
通信トラブルでは、REJECTの有無を起点に、原因を段階的に切り分けます。
疎通できないときの切り分け手順と、Security GroupとNetwork ACLの観点
- 対象の特定:IPとポートで、該当ENIのログを探す
- actionの確認:ACCEPTかREJECTか、記録の有無を見る
- REJECTの場合:Security GroupとNetwork ACLを確認する
- ACCEPTの場合:OSの設定、アプリの待ち受けを確認する
REJECTは、どちらが拒否したかまでは示しません。Security Groupはステートフルで許可ルールのみ(戻りの通信は自動で許可)、Network ACLはステートレスで許可・拒否の両方を設定でき、戻りの通信にも許可が必要、という違いから確認します。記録自体がない場合は、ルートテーブルなど手前の経路のほか、記録対象外の通信ではないか、対象のENIにフローログが設定されているか、配信遅延の範囲内ではないかも確認します。NAT Gateway経由の通信は、NAT GatewayのENIと送信元のENIの両方のログを突き合わせ、Transit Gateway配下は、別のTransit Gateway Flow Logsで取得します。ALBログ、CloudTrail、アプリケーションログとの突合も有効です。
監査・セキュリティ運用での活用方法
監査で確認されやすい観点、想定外通信の検知とログ改ざん対策
ログ監査では、記録が取得されているか、必要な期間保管されているか、改ざんされないかが確認されます。運用では、想定外の外向き通信やポートスキャンの兆候を検知し、変更管理ではCloudTrailとAWS Configの履歴と突き合わせます。ログ改ざん対策は、次のとおりです。
- 暗号化:AWS KMSで保存データを暗号化する
- 改ざん防止:S3 Object Lockなどで書き込み後の変更を防ぐ
- アクセス制御:IAMとバケットポリシーで閲覧・削除権限を絞る
- 別アカウント保管:複数アカウントのログを、ログ専用のアカウントに集約する
検知した事象は、インシデント対応の手順に沿って対処します。
料金と保存期間の設計
料金は、収集・保存・分析の3段階で考えます。金額は変わるため、最新は公式で確認してください。
課金要素とコスト最適化、ログ量の見積もりと保管期間の決め方
フローログを発行すると、ログの取り込みと保管に、ベンデッドログ(AWSサービスが発行するログ)としての料金がかかります。出力先ごとに、CloudWatch Logsの保持と検索、S3の保存とリクエスト、Athenaのスキャン量も課金対象です。コスト最適化の要点は、次のとおりです。
- CloudWatch Logs:保持期間を設定し、長期分はS3へ移す
- Amazon S3:S3ライフサイクルで低頻度向けのクラスへ移行・削除する
- Athena:Parquet形式とパーティションでスキャン量を減らす
- 共通:取得対象を必要なVPCやサブネットに絞る
- トラフィック種別:通信調査や監査、想定外の外向き通信の検知では「すべて」を取得し、拒否された通信の確認に目的を限定できる場合は「REJECTのみ」を選択する
「REJECTのみ」を選択すると、許可された通信は記録されないため、ACCEPT後の切り分けや想定外の外向き通信の調査には利用できません。調査・監査の目的と必要な通信情報を確認したうえで、取得するトラフィック種別を決めましょう。
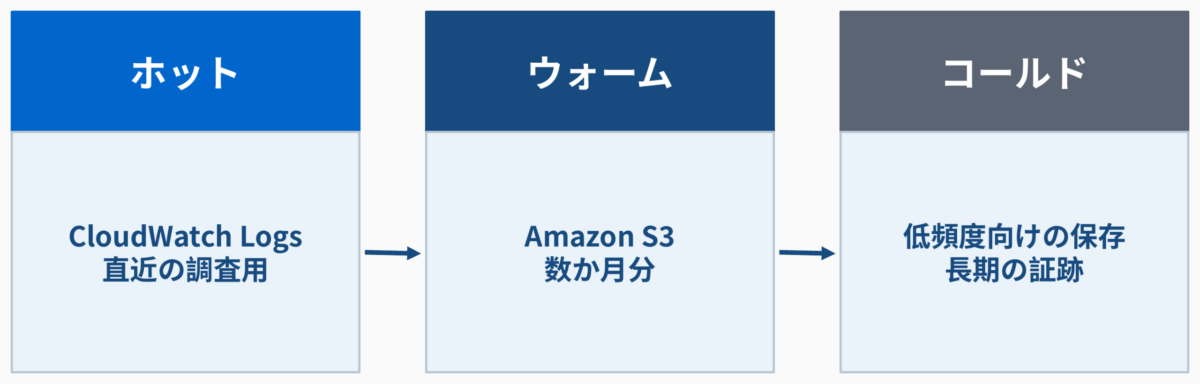
ログ量はENIの数、通信量、集計間隔で決まるため、まず一部のVPCで実測してから広げましょう。保管期間は監査要件から逆算し、直近はホット(CloudWatch Logs)、数か月分はウォーム(S3)、長期はコールド(低頻度向けの保存)と分けると、費用を抑えられます。
導入手順と運用設計
導入は、設定項目を決め、権限と暗号化を整え、運用の仕組みまで作る流れです。
設定項目・IAM・KMS暗号化の設計と、ログが出ない場合の確認・運用設計
作成時に決めるのは、対象、取得するトラフィック(ACCEPT、REJECT、すべて)、集計間隔、出力先、ログ形式です。CloudWatch Logsへの発行にはIAMロールが必要で、出力先はAWS KMSで暗号化し、コスト配分タグを付けて費用を把握します。ログが出ないときは、通信の発生、IAMロールの権限、出力先の存在と権限、トラフィック種別の設定を順に確認します。運用では、REJECTの急増をメトリクスフィルターでアラームにし、ダッシュボードで傾向を見ます。取得だけして誰も見ない状態は、よくある失敗です。
VPCフローログでよくある質問
ここでは、よくある質問(FAQ)に答えます。
VPCフローログだけで通信できない原因を特定できるのか
絞り込みには役立ちますが、これだけで特定できるとは限りません。REJECTの有無は分かっても、通信の中身は記録されないためです。流れは、前述の「疎通できないときの切り分け手順と、Security GroupとNetwork ACLの観点」をご覧ください。
CloudWatch LogsとS3はどちらを選び、どのくらい保存すべきか
即時の検索とアラートならCloudWatch Logs、長期保管と低コストの分析ならS3が向き、併用も可能です。比較は、前述の「CloudWatch Logs・Amazon S3・Amazon Data Firehoseが向くケースと、分析連携の設計」をご覧ください。保存期間は、社内規程や監査要件から決めます。料金の発生箇所は、前述の「課金要素とコスト最適化、ログ量の見積もりと保管期間の決め方」をご覧ください。
まとめ|VPCフローログをセキュリティ運用に活かすための次のアクション
VPCフローログは、通信の可視化、原因調査、ログ監査の基盤です。対象範囲、出力先、保存期間、分析方法を、目的別に決めることが出発点になります。
まず一部のVPCで取得して実測し、出力先と保管の方針、アラートと運用体制を整えましょう。セキュリティ運用の一部として、定期的に見直すことが重要です。
テクノプロは、AWSアドバンストティアサービスパートナーとして、AWS認定資格3,000件以上の保有実績を持つ技術者集団です。ご支援の形は、大きく3つからお選びいただけます。
・請負・準委任:チーム体制で、通信ログの取得状況の診断から出力先・保管方針の設計、監視・アラートの整備までを一括してお引き受けします
・技術者派遣:AWSのネットワーク・セキュリティ運用の経験を持つ技術者がプロジェクトに参画し、自社チームの一員としてログ基盤の設計と運用定着を推進します
・技術者教育:AWSトレーニングパートナーとして、通信ログの分析と運用を自社で担うための人材育成を支援します(年間1,000人の育成実績)
「現状のログ取得状況を整理したい」「出力先と保管期間の方針を相談したい」という段階でもご相談いただけます。
ぜひテクノプロまでお気軽にご相談ください。
監修者
テクノプロ・ホールディングス株式会社
チーフマネージャー
中島 健治
2001年入社
ITエンジニアとして25年のキャリアを持ち、チーフマネージャーとしてテクノプロ・エンジニアリング社にて金融・商社・製造業など多業界でのインフラ基盤構築に従事してきた。2008年から2024年まで、オンプレミス環境でのストレージ・サーバ統合基盤の設計・構築を手掛け、特に生成AI・データ利活用分野のソリューション開発実績が評価されている。現在は技術知見を活かしたマーケティング戦略を推進している。