
複数の担当者がAWS CLIでS3を確認していると、コマンドの使い方や出力形式にばらつきが出やすく、確認結果の再現性に不安を感じることがあります。
「担当者によって手順が違い、確認結果の粒度もバラバラ」と感じている情シス・運用担当者の方も多いのではないでしょうか。
本記事では、AWS s3 lsを中心に、AWS s3api list-objects-v2との使い分けや前提設定、代表的な確認テンプレート、よくあるエラーの対処法まで、標準化に必要な観点を具体的にご紹介します。
これからS3を導入する方にとっても、導入初期の段階でコマンドと運用ルールを標準化しておくことが、後々の属人化を防ぐポイントになります。
テクノプロはAWSの構築から運用まで幅広く支援しています
S3運用を属人化させないために、まず押さえること
Amazon S3(Simple Storage Service)とは、AWSが提供するオブジェクトストレージサービスです。バックアップやログ保管、データレイクなど幅広い用途で利用されています。
S3の状態確認はAWSマネジメントコンソール(GUI)でも行えます。しかし、複数アカウントや複数プロファイルを運用する環境では、確認手順や確認範囲が担当者ごとに異なりやすく、属人化の要因になりがちです。
運用を標準化するには、「何を確認したいときに、どのコマンドを使うか」という判断基準をチーム内で統一することが重要です。
AWS s3 lsは目視で確認しやすい
AWS s3 ls は、AWS CLIの高レベルS3コマンドの1つで、バケットやオブジェクトの一覧をシンプルな形式で表示します。
- バケット一覧を素早く確認できる
- オブジェクトの日時・サイズ・キー名を一覧表示できる
- 出力結果をそのまま目視で確認しやすい
そのため、日常的な運用確認や障害発生時の初動調査に適しています。
機械可読な抽出や加工に向くAWS s3api list-objects-v2
一方、結果をスクリプトで処理したり、自動判定やレポート作成に利用したりする場合は、AWS s3api list-objects-v2 が適しています。
JSON形式の構造化データを取得できるため、
- 条件に応じたデータ抽出
- 自動化スクリプトとの連携
- レビューや監査対応の証跡作成
といった用途に活用できます。
AWS s3 ls と AWS s3api list-objects-v2 は優劣の関係ではなく、「人が読むためのコマンド」と「機械が処理するためのコマンド」として使い分けることが重要です。
代表パターン早見表と標準化の判断軸
どちらのコマンドを使うべきか迷ったときは、以下の早見表を判断軸として活用してください。
| 確認したいこと | 推奨コマンド | 理由 |
| バケット一覧をざっと見る | aws s3 ls | 人が読みやすい形式で素早く確認できるため |
|---|---|---|
| 特定バケット直下の確認 | aws s3 ls | シンプルな一覧表示で十分なため |
| 再帰棚卸と件数・サイズ集計 | aws s3 ls –recursive –summarize | 集計オプションで概要を把握しやすいため |
| スクリプトでJSON抽出・自動判定 | aws s3api list-objects-v2 | 構造化データとして扱えるため |
| 特定条件でのみ抽出したい | list-objects-v2 –query | JMESPathで絞り込めるため |
この早見表をチームで共有しておくだけでも、確認手順のばらつきをかなり抑えられます。
実務では、たとえば障害調査の初動でAWS s3 lsを使って対象バケットの状況をざっと見て切り分けを進め、原因が特定できた後の記録・報告用データはAWS s3api list-objects-v2でJSON抽出する、といった使い分けがよく行われます。
このように「まず人が見て判断し、必要な部分だけ機械的に抽出する」という順番で使い分けると、確認作業の初動が速くなるだけでなく、後工程の記録や報告にもそのまま使えるデータが残るため、二度手間が減るという実務上の効果が得られます。
事前準備|認証・プロファイル・リージョンをそろえる
S3の確認結果を正確かつ再現可能にするには、コマンドよりも事前設定が重要です。認証方式・プロファイル・リージョンを統一し、誰が実行しても同じ結果を取得できる状態を整えましょう。
AWS CLIのインストールとバージョン確認
AWS CLIは公式サイトからインストールします。
バージョンによってコマンドやオプションの挙動が異なる場合があるため、定期的に以下で確認しましょう。
| aws –version |
チーム内でバージョンを統一しておくと、実行結果の差異を防げます。
認証方式とaws sts get-caller-identityによる疎通確認
AWS CLIの認証方式には、主に以下があります。
- IAMユーザーのアクセスキー
- IAM Identity Center(旧AWS SSO)
コマンド実行前には、次のコマンドで接続先アカウントと権限を確認します。
| aws sts get-caller-identity |
これにより、
- 誤ったアカウントへの操作
- 権限不足によるエラー
を未然に防げます。
プロファイルとリージョンの標準運用
複数アカウント環境では、default プロファイルへの依存を避け、–profile で明示的に指定する運用を推奨します。
例:
- project-a-dev
- project-a-prod
- project-b-dev
命名規則を統一すると、用途を判断しやすくなります。
また、リージョンの誤認を防ぐため、必要に応じて –region を明示して実行しましょう。
AWS s3 lsの基本と読み方
AWS s3 ls は、指定する対象によって表示内容が変わります。
バケット一覧を表示
| aws s3 ls |
実行ユーザーが参照可能なS3バケットの一覧を表示します。
オブジェクト一覧を表示
| aws s3 ls s3://bucket-name/ |
指定したバケット直下のオブジェクトとプレフィックスを表示します。
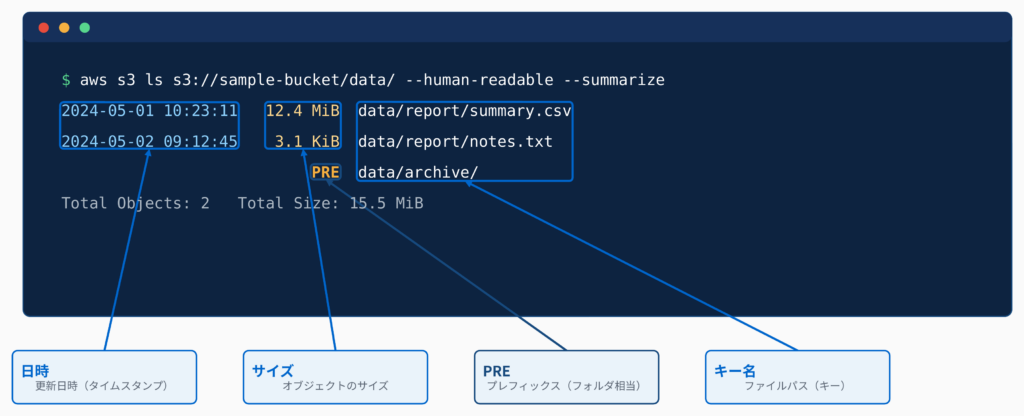
PREの意味
出力結果の PRE は Prefix(プレフィックス)の略です。
- オブジェクトではない
- フォルダのような論理的な区切りを示す
- 配下にオブジェクトやプレフィックスが存在する可能性がある
よく使うオプション
| オプション | 用途 |
|---|---|
| –recursive | 配下の全オブジェクトを再帰的に表示 |
| –human-readable | サイズをKB・MB・GB単位で表示 |
| –summarize | オブジェクト数と合計サイズを表示 |
例:
| aws s3 ls s3://bucket-name/ \ –recursive \ –human-readable \ –summarize |
なお、s3://bucket-name/ のようなパス指定は表記を統一しておくと、階層の誤認を防ぎやすくなります。
よくある確認パターン|AWS s3 ls s3の実務
現場で利用頻度の高い確認パターンをまとめます。
バケット一覧と直下の確認
S3の棚卸では、まずバケット一覧を取得します。
| aws s3 ls |
対象バケットを特定したら、直下の構造を確認します。
| aws s3 ls s3://bucket-name/ |
バケット内のプレフィックスやオブジェクトの配置を把握できます。
プレフィックス配下を再帰で棚卸する
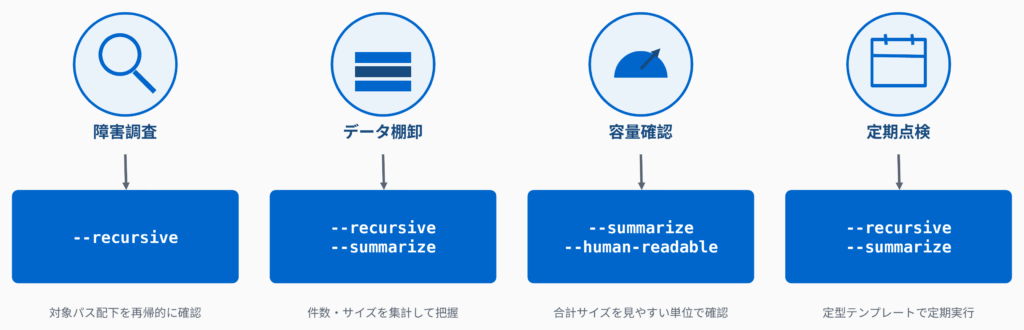
特定ディレクトリ配下を確認する場合は –recursive を使用します。
| aws s3 ls s3://bucket-name/path/ –recursive |
主な用途
- データ連携ファイルの到着確認
- 障害調査時のデータ確認
- 指定領域の棚卸
最新ファイル確認とサイズ集計
最新ファイルの到着確認では、一覧を日時順に目視で確認する運用が一般的です。
容量確認や定期点検では、–summarizeを併用してオブジェクト数と合計サイズを把握しておくと、異常な増減にも気づきやすくなります。
属人化させないための標準テンプレート
確認手順をテンプレート化すると、担当者によるばらつきを防げます。
環境別テンプレートを用意する
本番・検証ごとに以下を固定化します。
- プロファイル名
- リージョン
- 対象バケット
例:
| aws s3 ls s3://prod-bucket/ \ –profile project-prod \ –region ap-northeast-1 |
環境名や案件名をルール化しておくと管理しやすくなります。
目視確認用と自動化用を分ける
| 用途 | 推奨コマンド |
|---|---|
| 人が確認する | aws s3 ls |
| スクリプト処理・自動判定 | aws s3api list-objects-v2 |
用途別に使い分けルールを明文化しておきましょう。
チェックリストと記録ルール
実行前
- プロファイルを確認
- リージョンを確認
- 対象バケットを確認
- aws sts get-caller-identity を実行
実行後
- 結果を保存
- 実行日時を記録
- 実行者を記録
ここまでの設計・運用ルールを整備すると、確認作業自体は標準化できますが、テンプレートやチェックリストを維持し続ける運用負荷も同時に発生します。
安全に確認するための注意点
コストと権限設計
- 大規模バケットでは一覧取得に時間がかかる場合がある
- 確認用IAMは読み取り権限のみに限定する
- VPCエンドポイント利用時はポリシー制限を確認する
書き込み・削除権限を付与しないことで誤操作を防げます。
情報漏えいを防ぐ運用
S3の一覧出力には、ファイル名やパスなど業務情報が含まれる場合があります。
確認ポイント
- 出力ファイルの保存場所
- 共有範囲
- ログ保管ルール
また、Requester Paysが設定されたバケットでは、確認側に料金が発生する場合があります。
権限設計やVPCエンドポイントの制約まで含めて安全性を担保するには、S3単体だけでなくIAM全体の設計知識も必要になります。
つまずきやすいエラーと対処
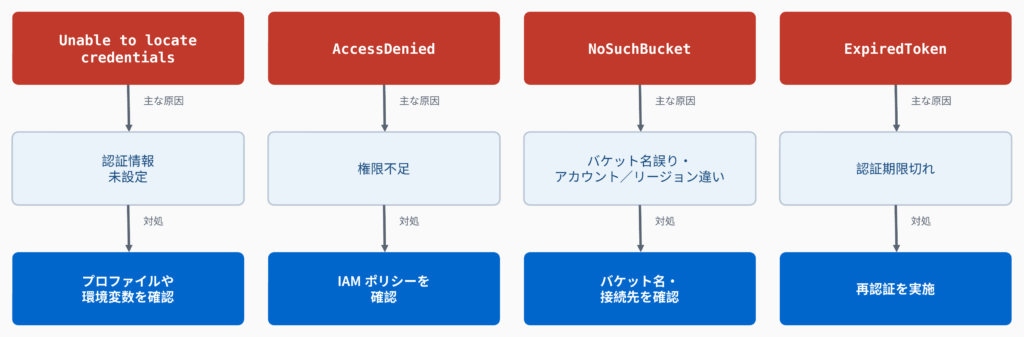
認証・権限系エラー
| エラー | 主な原因 | 対処 |
|---|---|---|
| Unable to locate credentials | 認証情報未設定 | プロファイルや環境変数を確認 |
| AccessDenied | 権限不足 | IAMポリシーを確認 |
| InvalidAccessKeyId | 無効なアクセスキー | キー情報を確認 |
| ExpiredToken | 認証期限切れ | 再認証を実施 |
バケット・接続エラー
| エラー | 主な原因 | 対処 |
|---|---|---|
| NoSuchBucket | バケット名誤り、アカウント違い、リージョン違い | バケット名・接続先を確認 |
| 接続タイムアウト | Proxy・DNS・ネットワーク設定 | ネットワーク経路を確認 |
エラー発生時は、まず認証・権限・リージョンの順に確認すると切り分けしやすくなります。
AWS s3api list-objects-v2との違いと併用指針
AWS s3 ls で不足する場面は、AWS s3api list-objects-v2 で補います。
list-objects-v2で取得できる情報とページネーションの考え方
AWS s3api list-objects-v2 は、オブジェクト情報をJSON形式で取得できるコマンドです。
大量のオブジェクトを扱う場合は、ページネーションを考慮する必要があります。
- –page-size:1回あたりの取得件数を調整
- –max-items:取得件数の上限を指定
- –starting-token:続きから取得
棚卸や監査など大量データを扱う場面では、取得漏れやタイムアウト防止のために活用しましょう。
JMESPathによる抽出と使い分け
必要な情報だけを取得する場合は、–query オプションでJMESPathを利用します。
例:
- 特定サイズ以上のファイルを抽出
- 更新日時で絞り込み
- 必要項目のみ出力
運用ルールはシンプルです。
| 用途 | 推奨コマンド |
|---|---|
| 目視確認 | aws s3 ls |
| 条件抽出・集計 | aws s3api list-objects-v2 |
| 自動化・スクリプト連携 | aws s3api list-objects-v2 |
役割を明文化しておくと、担当者による運用差を防げます。
標準化を組織に定着させるには
標準化は手順を作るだけでなく、運用に組み込むことが重要です。
作業記録と差分確認
確認結果は、以下をセットで記録します。
- 実行日時
- 実行者
- 対象バケット・プレフィックス
- 実行結果
前回結果との差分を比較できるようにすると、
- 想定外のファイル追加
- オブジェクト数の急増・急減
- 容量の異常変化
を発見しやすくなります。
自動化・レビュー・エスカレーション
定期確認はスクリプト化し、定時実行へ移行すると運用負荷を削減できます。
あわせて次の流れを整備しておきましょう。
- 定期実行
- 結果保存
- レビュー
- 異常判定
- エスカレーション
確認漏れや対応遅延の防止につながります。
自社だけで運用し続ける負荷と、専門家と設計する選択肢
S3運用の標準化では、コマンドの統一だけでなく以下の整備が必要です。
- IAM権限設計
- プロファイル管理
- テンプレート整備
- 自動化
- 監査・証跡管理
特に複数アカウント環境では、継続的な見直しと運用ルールの維持が欠かせません。
自社だけでの対応が難しい場合は、AWS運用に精通したパートナーと標準化を進めることも有効です。
たとえばテクノプロでは、以下のような形でS3運用の標準化を支援しています。
・IAM権限設計、プロファイル設計の支援
・確認作業の自動化・スクリプト化の構築支援
・監査・レビュー体制の設計支援
まとめ
S3運用の標準化では、確認目的に応じてコマンドを使い分けることが重要です。
- aws s3 ls:一覧の目視確認
- aws s3api list-objects-v2:条件抽出・集計・自動化
あわせて、
- 認証設定の統一
- プロファイル・リージョンの明示
- テンプレート化
- チェックリスト整備
- 作業記録の保存
を進めることで、担当者に依存しない運用を実現できます。
まずは、自社で頻繁に実施しているS3確認作業を洗い出し、テンプレートとチェックリストの整備から始めるとよいでしょう。
特に、次のような課題をお持ちの方は、専門家への相談も選択肢の一つです。
・複数アカウント・複数プロファイルでS3運用が属人化している
・これからS3を導入するが、最初から標準化された運用にしたい
・権限設計や監査対応まで手が回っていない
権限設計や自動化まで含めた運用体制の構築でお悩みの際は、AWSソリューションの導入・運用支援を行うテクノプロまで、お気軽にご相談ください。現状の運用状況をヒアリングしたうえで、自社に合った標準化の進め方をご提案します。
監修者
テクノプロ・ホールディングス株式会社
チーフマネージャー
中島 健治
2001年入社
ITエンジニアとして25年のキャリアを持ち、チーフマネージャーとしてテクノプロ・エンジニアリング社にて金融・商社・製造業など多業界でのインフラ基盤構築に従事してきた。2008年から2024年まで、オンプレミス環境でのストレージ・サーバ統合基盤の設計・構築を手掛け、特に生成AI・データ利活用分野のソリューション開発実績が評価されている。現在は技術知見を活かしたマーケティング戦略を推進している。