
Webアプリケーションを公開していると、SQLインジェクションやBot、過剰なリクエストなど、アプリケーション層(L7)を狙った攻撃への対策が欠かせません。
「AWS WAFを入れれば安心なのか」「マネージドルールを有効にして、業務に影響する誤検知が出たらどうしよう」と、不安を感じている方も多いのではないでしょうか。
本記事では、AWS WAFの概要、適用先、ルール設計、Count運用からBlock移行まで、料金と運用負荷までをご紹介します。
テクノプロはAWSの構築から運用まで幅広く支援しています
まず結論|AWS WAFはルール設計と運用まで含めて判断する
AWS WAFは、WebアプリケーションやAPIをL7攻撃から守るサービスですが、設定すれば終わりではありません。ルール設計、ログ確認、誤検知対応、継続改善まで含めた運用として判断する必要があります。本記事は、現行のAWS WAF(AWS WAF Classicではないもの)を対象とします。
AWS WAFできることと、導入前に決めるべきこと
AWS WAFは、HTTP/HTTPSリクエストを検査し、ルールに応じて許可、拒否(Block)、検知のみ(Count)を行います。IPアドレスや国、ヘッダー、本文の条件によるフィルタリング、リクエスト頻度の制限、既知の攻撃パターンの遮断が可能です。導入前に、次の4点を決めましょう。
- 適用先:CloudFront、ALB、API Gatewayのどこに関連付けるか
- ルール方針:どのマネージドルールから始め、何を自作するか
- ログ運用:出力先、保管期間、確認する担当者
- 体制:誤検知の判断と例外対応を誰が担うか
AWS WAFとは何か
AWS WAFの守備範囲を整理し、他のサービスとの役割分担を確認します。
守れる対象と守れない領域、防御できる代表的な攻撃
AWS WAFが守るのは、CloudFront、ALB、API Gateway、AppSync、Cognitoユーザープールなどに関連付けた、HTTP/HTTPSのアプリケーション層の通信です。防御できる代表例は、SQLインジェクション、XSS(クロスサイトスクリプティング)、Bot、過剰なリクエストによるL7 DDoSです。一方、ネットワーク層(L3/L4)のDDoS、アプリケーション自体の脆弱性の修正、認証設計の不備は守れません。なお、AWS WAFが担うのは、リクエストの検査と制御までです。アプリケーションの脆弱性そのものの修正や、認証・認可の設計は、利用者側の責任範囲にあたります。AWS WAFは、これらを補う層として位置づけ、脆弱性の修正や設計の見直しとあわせて考えましょう。
Shield・Firewall Manager・Security Hubとの役割分担
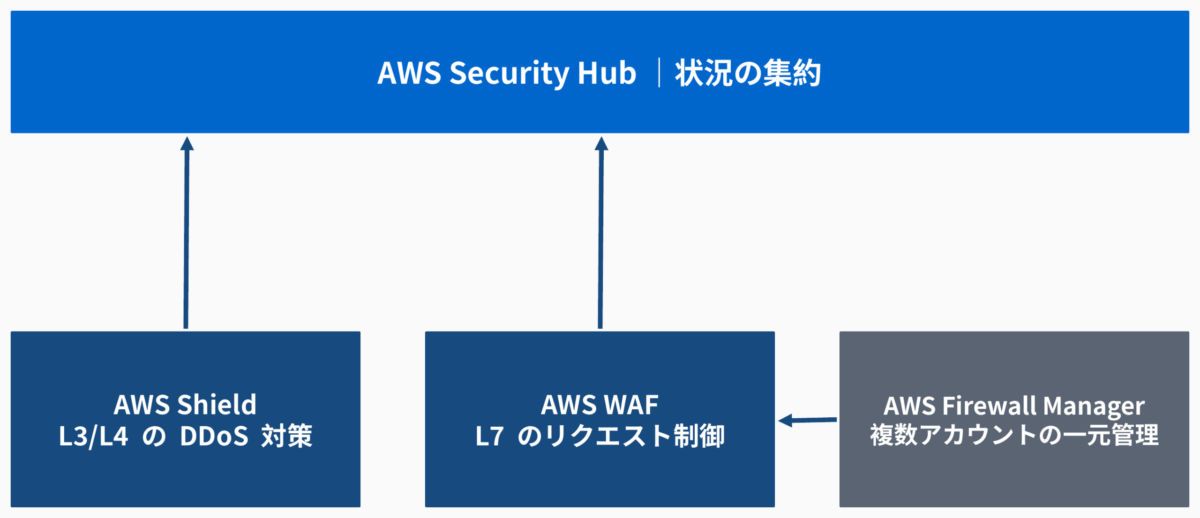
AWS ShieldはL3/L4を中心としたDDoS対策、AWS Firewall Managerは複数アカウントでのWAFルールの一元管理、Security Hubはセキュリティ状況の集約と評価を担います。AWS WAFはL7のリクエスト制御を担当し、これらとは役割が異なります。
AWS WAFをどこに適用するか
適用先によって、Web ACLの範囲と管理の仕方が変わります。
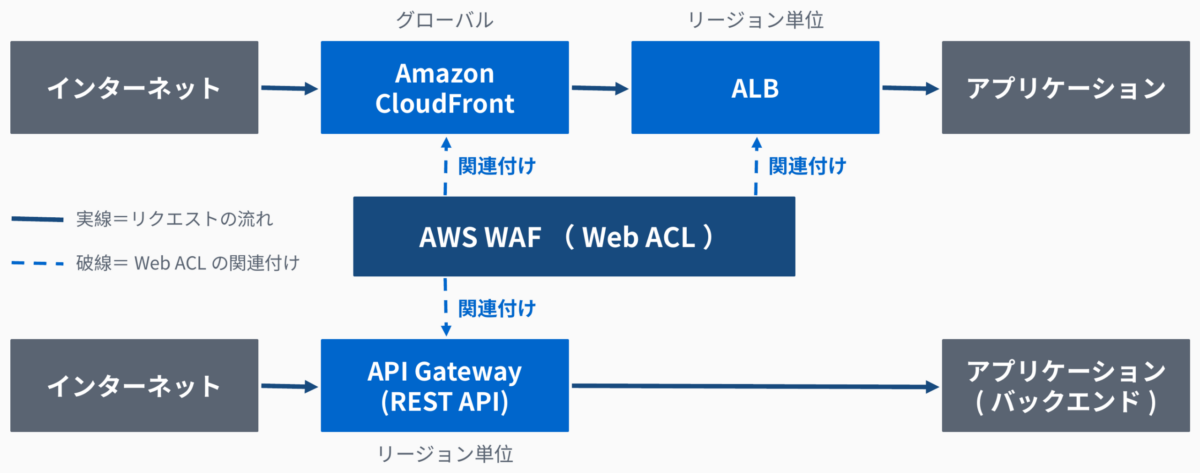
CloudFront・ALB・API Gatewayの違いと、グローバル/リージョンの注意点
CloudFront WAF、ALB WAF、API Gateway WAFと呼ばれる構成の違いは、次のとおりです。
| 観点 | CloudFront | ALB | API Gateway |
| 検査する場所 | エッジロケーション | リージョン内のLB | リージョン内のAPI |
| Web ACLの範囲 | グローバル | リージョン単位 | リージョン単位 |
| 向く構成 | 世界向けのサイト・配信 | 社内外のWebアプリ | REST APIの保護 |
複数の環境がある場合は、Web ACLをどこで管理するかを先に決め、AWS Firewall Managerによる一元管理も検討します。CloudFront用のWeb ACLは、バージニア北部(us-east-1)リージョンで作成します。東京リージョン中心の環境でも、作成場所が異なる点に注意が必要です。また、API GatewayはREST APIにAWS WAFを関連付けられますが、HTTP APIには直接関連付けできません。HTTP APIを使う場合は、CloudFrontなどを前段に置く構成を検討します。
ルール設計とマネージドルールの選び方
ルールはWeb ACLの中で優先順位順に評価されます。まず基本を押さえましょう。
Web ACL・ルール・優先順位の基本
Web ACLは、保護対象に関連付けるルールの入れ物です。AllowまたはBlockに一致した時点で評価を終え、Countは記録して評価を続けます。ルールには、自作のカスタムルールと、ルールをまとめたルールグループがあり、リクエスト頻度で制限するRate-based ruleは過剰なリクエスト対策の基本です。処理の重さはWCU(Web ACL capacity units)で表され、1,500WCUまでは基本のリクエスト料金に含まれます。最新のコンソールでは「保護パック(Web ACL)」と表記される場合があります。評価の順番は優先順位の数値で決まり、数値が小さいルールから順に評価されます。たとえば、特定のIPアドレスを許可するルールを先に、一般的な攻撃を防ぐルールをその後に置くと、意図した順で判定されます。
AWS WAFマネージドルールの主要グループ
AWS Managed Rulesは、AWSが維持管理するルールグループです。主要なグループは、次のとおりです。
| グループ | 役割 | 区分 |
| Core rule set | 一般的なWebアプリの脆弱性への対策 | 基本 |
| Known bad inputs | 既知の不正な入力パターンの遮断 | 基本 |
| Admin protection | 管理画面への外部アクセスの遮断 | 基本 |
| SQL database | SQLインジェクションなどの遮断 | 用途別 |
| Amazon IP reputation list | AWSの脅威情報に基づくIPの遮断 | IP評価 |
| Bot Control | Botの可視化と制御 | 有料 |
| Account takeover prevention | 不正ログインの検知と防止 | 有料 |
Bot Controlや有料ルールを検討すべきケース
有料のグループは、守る対象が明確な場合に使います。
- AWS WAF Bot Control:スクレイピングや不正な自動アクセスの対策(Common/Targetedの2つの保護レベル)
- Account takeover prevention:ログインページへの不正ログイン試行の対策
- Account creation fraud prevention:不正なアカウント登録の対策
いずれも追加料金がかかるため、ログインや決済のページなどに適用範囲を絞ります。L7 DDoS対策を強化したい場合は、追加料金がかかる「Anti-DDoS」のマネージドルールグループも選択肢です。まずはRate-based ruleで過剰なリクエストを抑え、不足する場合に検討するとよいでしょう。
入れすぎによるWCU・誤検知・運用負荷の注意点
ルールを増やすほどWCUが増え、合計が1,500WCUを超えると追加料金の対象になります。誤検知の可能性も、確認すべきログも増えます。使わない技術向けのグループ(SQLを使わないのにSQL向けなど)は外し、必要最小限から始めましょう。Bot Controlなど課金のあるルールは、スコープダウン文で対象を絞り、IPやレートによる軽いルールの後ろに置くと、検査するリクエストが減って費用を抑えやすくなります。たとえば、Core rule setだけで700WCUを使うため、グループを重ねると1,500WCUに近づきます。追加するルールは、導入の目的と対応づけ、不要になったものを定期的に外しましょう。
Count運用からBlock移行まで
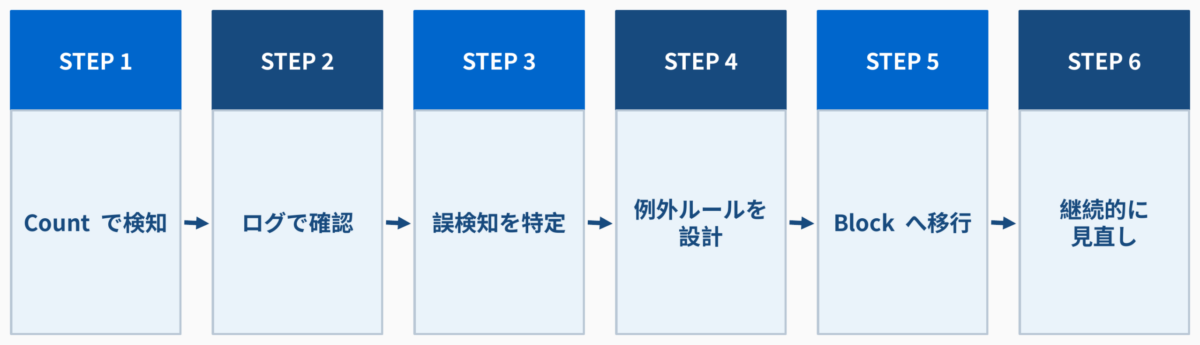
安全に運用するには、いきなりBlockせず、Count mode(検知のみ)から始めます。
Count modeで検知状況を確認し、AWS WAFログで見るべき項目と出力先
新しいルールは、まずCountで動かし、どのリクエストが一致するかを確認します。確認にはWAFログを使い、出力先は、CloudWatch Logs、Amazon S3、Amazon Data Firehose(旧Kinesis Data Firehose)からWeb ACLごとに1つ選びます。ログで見る項目は、次のとおりです。
- 一致したルール:どのルールが検知したか(Countで一致した場合は、非終端ルールの項目で確認)
- リクエスト情報:URI、メソッド、送信元IP、ヘッダー
- 動作:最終的に適用された処理(AllowまたはBlock)。Countで一致したルールは、別の項目(nonTerminatingMatchingRulesなど)に記録されます
分析には、CloudWatch Logs InsightsやAmazon Athenaを使います。ログは、記録するリクエストを条件で絞り込めるほか、特定のヘッダーなどの機微な項目はマスク(伏せ字化)して保存できます。保存量を抑えられるため、ログの保管・分析コストの管理にも役立ちます。なお、出力先の名前(S3バケット名やロググループ名など)は、「aws-waf-logs-」で始める必要があります。
AWS WAF誤検知の特定と、例外ルールの設計
誤検知は、正当なリクエストが検知された状態です。ログで、一致したルールと対象のURIを特定し、そのルールだけをCountに切り替えるか、特定のURIを対象から外す条件を加えて、例外を設計します。このとき、ルールが付与するラベルを条件に使うと、特定のURIだけを例外にしつつ、ルール自体は有効なままにできます。例外は広げすぎず、対象のURIや条件を必要最小限に絞り、理由と見直しの時期を記録しておきましょう。
Block modeへの移行判断とロールバック手順
移行の判断基準は、次のとおりです。
- 正当な通信:Count期間中に、正当な通信が一致していない
- 想定どおり:一致した通信が、想定した攻撃や不要な通信である
- 段階移行:影響の小さいルールや特定のURIから順に切り替える
Count期間は、週次の運用や月末・月初の処理、定期バッチなど、業務の周期を一巡する長さを確保すると、判断を誤りにくくなります。
ロールバックは、ルールの動作をCountへ戻すだけで済むよう、手順、判断者、連絡先を事前に決めておきます。移行後も、ブロックの急増をCloudWatchのメトリクスのアラームで検知できるようにします。
AWS WAF料金と運用負荷
料金は、Web ACL、ルール、リクエストが基本です。金額は変わるため、最新は公式の料金ページで確認してください。なお、CloudFrontでは、AWS WAFを含む定額料金プランも提供されています。従量課金との違いは、公式ページで確認してください。
課金要素と、ログ保管・分析コストを含めた見積もり
課金要素は、次のとおりです。見積もりには、AWS Pricing Calculatorも使えます。
- 基本:Web ACLの数、ルールの数、処理したリクエスト数
- 追加:1,500WCUの超過、本文検査サイズの拡張、Bot Control、CAPTCHA
- 別料金:CloudFrontやALB自体の料金、ログの保管・分析
追加料金の対象には、ほかにも、Account takeover preventionなどの不正対策ルールと、前述のAnti-DDoSがあります。本文検査サイズの既定値も適用先で異なり、ALBなどは8KB、CloudFrontやAPI Gatewayなどは16KBです。最新の条件は、公式の料金ページで確認してください。
自社運用・外部支援・マネージド運用の判断基準
運用工数も、費用に含めて考えます。自社運用は、ルールの設計、ログの確認、誤検知への対応を担える人員がいる場合に向きます。人員が足りない、夜間の監視が必要、複数アカウントで標準化したい場合は、外部支援やマネージド運用が選択肢です。費用だけでなく、誤検知で業務が止まった場合の影響と、対応の速さも比較しましょう。判断の際は、平時の運用工数に加えて、夜間・休日に誤検知が発生した場合の一次対応を誰が担うかも確認しておきましょう。
導入・見直しチェックリスト
再検索を防ぐため、確認事項をまとめます。
PoC前と本番移行時に確認すべきこと
PoC前には、適用先、保護対象のURIやAPI、ログの出力先を決めます。本番移行時は、次の点を確認します。
- Count期間:誤検知がないことを、十分な期間で確認したか(週次・月次の業務サイクルを一巡する期間が目安)
- 例外とロールバック:例外ルールと、Countへ戻す手順があるか
- 連絡体制:Blockによる業務影響を、誰が判断するか
- ログとアラート:ブロックの急増を検知できるか
よくある失敗と回避策
よくある失敗は、いきなりBlockにして業務に影響が出る、マネージドルールを入れすぎてWCUと費用が増える、ログを取っても誰も見ない、の3つです。回避策は、Countから始める、必要なグループに絞る、確認の担当と頻度を決める、の順で対応することです。導入後も、既存設定を定期的に棚卸ししましょう。特に、ログの確認は担当者と頻度を決めないと形骸化しやすいため、週次の確認など、運用に組み込むことが大切です。
まとめ|AWS WAFは導入後の運用まで含めて設計する
AWS WAFは、WebアプリケーションとAPIをL7攻撃から守るサービスです。適用先、ルール、ログ、誤検知への対応、料金を、運用の前提として判断することが重要です。
まずCount modeで検知状況を確認し、ログから誤検知を特定し、例外を整えてからBlockへ移行しましょう。PoCや既存設定の棚卸しから始めるのがおすすめです。
テクノプロは、AWSアドバンストティアサービスパートナーとして、AWS認定資格3,000件以上の保有実績を持つ技術者集団です。AWS WAFのルール設計から誤検知への対応、運用の定着まで、自社だけで進めることが難しい場合は、状況に合わせた3つの形でご支援します。
・請負・準委任:チーム体制で、現状の防御状況の診断から、ルール設計、ログ運用・誤検知対応の整備までを一括してお引き受けします。Count運用での検証や、Blockへの移行計画の策定からご相談いただけます。
・技術者派遣:AWSのセキュリティ設計・運用の経験を持つ技術者がプロジェクトに参画し、自社チームの一員としてAWS WAFのルール設計と運用定着を推進します。ログの確認や例外対応を担う要員の補強にも対応します。
・技術者教育:AWSトレーニングパートナーとして、AWS WAFのルール設計と誤検知対応を自社で担うための人材育成を支援します(年間1,000人の育成実績)。
「導入すべきか整理したい」「既存のルールを見直したい」「誤検知によって業務が止まらない進め方を相談したい」という段階でもご相談いただけます。
ぜひテクノプロまでお気軽にご相談ください。
監修者
テクノプロ・ホールディングス株式会社
チーフマネージャー
中島 健治
2001年入社
ITエンジニアとして25年のキャリアを持ち、チーフマネージャーとしてテクノプロ・エンジニアリング社にて金融・商社・製造業など多業界でのインフラ基盤構築に従事してきた。2008年から2024年まで、オンプレミス環境でのストレージ・サーバ統合基盤の設計・構築を手掛け、特に生成AI・データ利活用分野のソリューション開発実績が評価されている。現在は技術知見を活かしたマーケティング戦略を推進している。